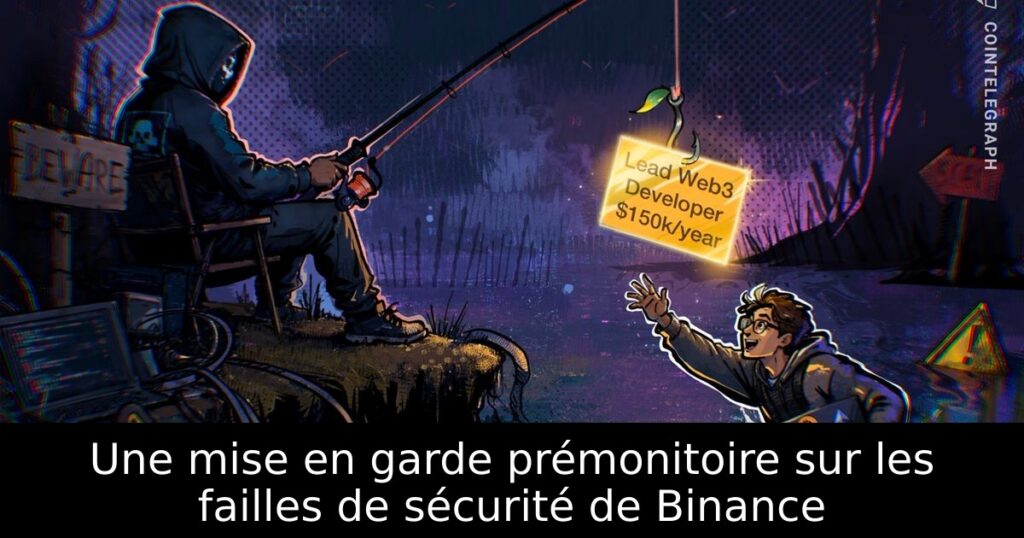
Quelques mois avant que Binance ne subisse un piratage de 6,3 milliards de dollars, son directeur de la sécurité, Jimmy Su, avait évoqué auprès de Cointelegraph la menace des faux entretiens d’embauche, qui pourraient permettre aux attaquants de pénétrer à l’intérieur de l’échange. Lors d’une interview en juillet, Su avait exprimé ses inquiétudes concernant ces faux entretiens, expliquant comment des opportunités d’emploi fictives pouvaient être créées pour inciter les employés à exécuter du code dans le cadre d’une évaluation technique. Selon lui, cette exécution pouvait conduire à la compromission de l’appareil de travail et permettre aux attaquants de collecter des identifiants.
Les conséquences de la mise en garde de Jimmy Su
Bien que la mise en garde détaillée de Su concernant les évaluations de code malveillant n’ait pas été incluse dans la couverture de Cointelegraph de juillet, elle prend aujourd’hui une nouvelle importance suite au plus grand piratage de l’histoire des cryptomonnaies. En septembre, un ingénieur logiciel de Binance a téléchargé une tâche de codage malveillante sur son ordinateur de travail lors d’un faux entretien, ce qui a été déterminé comme faisant partie d’une attaque en plusieurs étapes ayant abouti au vol d’octobre, selon l’enquête préliminaire de Binance.
Détection des menaces et responsabilités de l’entreprise
Su avait aussi anticipé pourquoi certains outils de sécurité pouvaient passer à côté de ce type de piège. Selon lui, une évaluation technique pourrait impliquer des étapes apparemment légitimes, comme le téléchargement d’un référentiel de code depuis GitHub, et de nombreux outils antivirus pourraient ne pas être en mesure de détecter et de signaler de telles actions. L’enquête de Binance a d’ailleurs révélé une défaillance similaire de détection, notant que le processus de mise en place de la tâche exécute un logiciel malveillant qui a contourné ses outils de sécurité.
Mesures préventives et nouvelles tendances de recrutement
Binance a déclaré que la responsabilité de la détection des attaques incombait à l’entreprise lorsque des employés recherchaient des opportunités en dehors sur des appareils de l’entreprise. Su a précisé qu’ils faisaient déjà des simulations de phishing avec une équipe rouge interne depuis plusieurs années pour entraîner les employés. Le responsable d’une entreprise de recrutement a déclaré que cette menace influence également la manière dont certains employeurs en cryptomonnaies évaluent les candidats, en s’assurant de rencontres en personne. Par ailleurs, Binance a annoncé avoir bloqué 57 menaces cybernétiques présumées liées à la Corée du Nord cette année et a renforcé les contrôles de sécurité suite aux incidents récents.